La importancia de la autenticación de dos factores en Internet
Conoce cómo funciona la autenticación de dos factores, qué métodos existen y cuáles ofrecen mayor protección para tus cuentas.
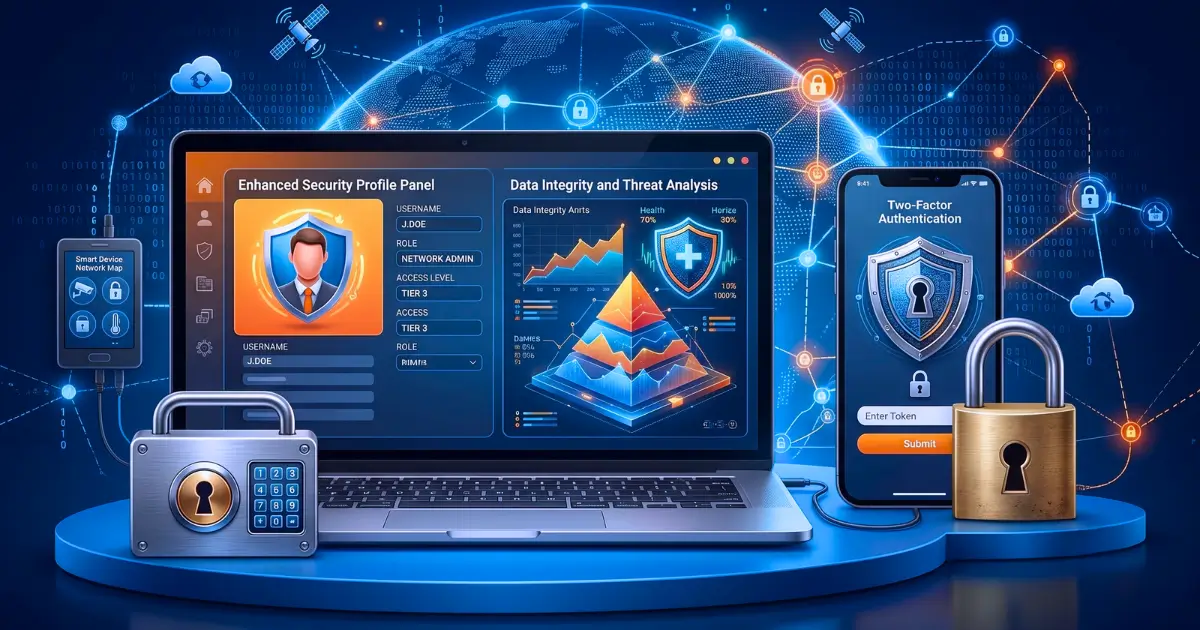
La autenticación de dos factores, conocida como 2FA, es una medida de seguridad que ayuda a proteger tus cuentas en línea aunque otra persona consiga descubrir tu contraseña.
Su funcionamiento consiste en solicitar dos pruebas diferentes antes de permitir el acceso. Por ejemplo, puedes introducir una contraseña y después confirmar el inicio de sesión desde una aplicación instalada en tu teléfono.
Esta protección resulta especialmente importante en:
- Correo electrónico.
- Aplicaciones bancarias.
- Redes sociales.
- Almacenamiento en la nube.
- Tiendas en línea.
- Cuentas de trabajo.
- Administradores de contraseñas.
- Servicios relacionados con pagos.
Activar 2FA reduce considerablemente el riesgo de acceso no autorizado, pero la seguridad final también depende del método seleccionado y de la atención del usuario.
¿Cómo funciona la autenticación de dos factores?
La autenticación suele dividirse en tres categorías.
Algo que sabes
Es información que el usuario conoce, como:
- Contraseña.
- Código PIN.
- Frase de acceso.
Algo que tienes
Es un objeto o dispositivo bajo el control del usuario, como:
- Teléfono móvil.
- Aplicación de autenticación.
- Llave física de seguridad.
- Tarjeta inteligente.
- Dispositivo registrado.
Algo que eres
Corresponde a características biométricas, como:
- Huella digital.
- Reconocimiento facial.
- Escaneo del iris.
Para que exista una verdadera autenticación de dos factores deben combinarse dos categorías diferentes.
Por ejemplo, introducir una contraseña y responder una pregunta secreta no siempre se considera 2FA, porque ambas comprobaciones pertenecen al factor de conocimiento.
¿Por qué es importante activar 2FA?
Las contraseñas pueden quedar expuestas por diferentes motivos:
- Filtraciones de datos.
- Phishing.
- Malware.
- Contraseñas débiles.
- Reutilización en diferentes páginas.
- Dispositivos comprometidos.
- Ingeniería social.
Si una cuenta depende únicamente de la contraseña, quien la obtenga podría iniciar sesión inmediatamente.
Con 2FA, el atacante también tendría que superar una segunda comprobación.
CISA recomienda utilizar autenticación multifactor y avanzar, cuando sea posible, hacia métodos resistentes al phishing para proteger cuentas importantes.
Métodos comunes de autenticación
No todos los métodos ofrecen el mismo nivel de protección.
Códigos enviados por SMS
El servicio envía un código temporal al número telefónico registrado.
Es mejor que depender únicamente de una contraseña, pero presenta algunas limitaciones:
- Phishing.
- Robo del teléfono.
- Intercepción de mensajes.
- Secuestro de la línea móvil.
- Pérdida de acceso al número.
- Engaños al operador telefónico.
El SMS puede ser útil cuando no existe otra opción, pero no debe considerarse el método más seguro para cuentas sensibles.
Códigos por correo electrónico
Algunas plataformas envían un código a la dirección de correo registrada.
Este método depende completamente de la seguridad del correo. Si alguien controla esa cuenta, también podrá recibir los códigos de acceso de otros servicios.
Por eso, el correo electrónico debe contar con una contraseña única y su propia autenticación reforzada.
Aplicaciones de autenticación
Aplicaciones como Google Authenticator, Microsoft Authenticator y otras compatibles generan códigos temporales sin depender de la red telefónica.
Estos códigos suelen renovarse cada pocos segundos.
Ofrecen mayor protección que el SMS frente al secuestro de la línea, pero todavía pueden ser robados mediante una página de phishing si el usuario los introduce en un sitio falso.
Notificaciones push
El usuario recibe una notificación en su teléfono para aprobar o rechazar el acceso.
Antes de aceptar, debe comprobar:
- Nombre del servicio.
- Dispositivo.
- Ubicación aproximada.
- Hora.
- Número mostrado, cuando se utilice coincidencia numérica.
Nunca apruebes una solicitud que no hayas iniciado.
Un atacante puede enviar notificaciones repetidas esperando que la víctima acepte una por cansancio o confusión. Esta técnica se conoce como fatiga de MFA.
CISA recomienda utilizar coincidencia numérica como una mejora temporal frente a las confirmaciones push simples, mientras se adopta un método resistente al phishing.
Llaves físicas de seguridad
Una llave física se conecta mediante USB, NFC o Bluetooth y confirma el inicio de sesión mediante criptografía.
Estas llaves pueden impedir que una credencial se utilice en una página falsa, porque están vinculadas al dominio legítimo del servicio.
Son especialmente recomendables para:
- Correos principales.
- Cuentas administrativas.
- Servidores.
- Empresas.
- Periodistas.
- Personas con alto riesgo de ataques dirigidos.
Es conveniente registrar una segunda llave como respaldo y guardarla en un lugar seguro.
Passkeys o llaves de acceso
Las passkeys son una alternativa moderna a las contraseñas.
Utilizan un par de claves criptográficas:
- Una clave privada permanece protegida en el dispositivo o gestor.
- Una clave pública se registra en el servicio.
Para iniciar sesión, el usuario confirma su identidad mediante:
- Huella.
- Reconocimiento facial.
- PIN.
- Bloqueo del dispositivo.
Las passkeys son resistentes al phishing porque la credencial está asociada al sitio o aplicación correctos y no se escribe manualmente en formularios falsos. FIDO Alliance las describe como credenciales únicas para cada servicio y basadas en criptografía de clave pública.
NIST también reconoce que los autenticadores sincronizables, cuando se implementan correctamente, pueden ofrecer autenticación resistente al phishing y facilitar la recuperación y el uso entre dispositivos.
¿Cuál es el método más seguro?
Una comparación general sería:
| Método | Nivel orientativo | Principal limitación |
|---|---|---|
| SMS | Básico | Phishing y secuestro de la línea |
| Correo electrónico | Básico | Depende de la seguridad del correo |
| Aplicación con códigos | Intermedio | El código puede entregarse en una página falsa |
| Notificación push | Intermedio | Fatiga de notificaciones |
| Passkey | Alto | Requiere compatibilidad y recuperación configurada |
| Llave física FIDO | Alto | Puede perderse si no existe respaldo |
Para una cuenta importante, la mejor opción suele ser:
- Passkey o llave física.
- Aplicación de autenticación como alternativa.
- Códigos de recuperación guardados de forma segura.
- SMS únicamente cuando no exista una opción mejor.
NIST establece requisitos específicos para autenticadores resistentes al phishing y señala que los niveles de seguridad superiores deben ofrecer este tipo de autenticación.
Cómo activar 2FA correctamente
El proceso cambia según la plataforma, pero normalmente sigue estos pasos:
- Abre la configuración de seguridad.
- Busca Autenticación de dos factores, Verificación en dos pasos o MFA.
- Selecciona el método disponible.
- Registra la aplicación, passkey o llave física.
- Confirma que funciona.
- Descarga los códigos de recuperación.
- Añade un método de respaldo.
- Elimina números o dispositivos antiguos.
No cierres la sesión hasta confirmar que puedes volver a entrar correctamente.
Guarda los códigos de recuperación
Muchas plataformas proporcionan códigos para recuperar la cuenta si pierdes el teléfono o la llave principal.
Guárdalos:
- En un administrador de contraseñas.
- En un archivo cifrado.
- En una copia impresa protegida.
- En un lugar diferente al dispositivo principal.
No los guardes en una captura pública, conversación o archivo sin protección.
Cada código suele utilizarse una sola vez.
Errores frecuentes
Aprobar solicitudes desconocidas
Rechaza cualquier acceso que no hayas iniciado.
Después, cambia la contraseña y revisa las sesiones activas.
Compartir códigos
Ningún empleado legítimo debería pedirte un código temporal por chat, llamada o correo.
Ese código sirve para confirmar tu identidad y debe mantenerse privado.
No configurar recuperación
Activar 2FA sin un método de respaldo puede dejarte fuera de la cuenta si pierdes el dispositivo.
Usar solamente biometría local
Desbloquear una aplicación con la huella no significa necesariamente que la cuenta tenga 2FA.
La biometría puede limitarse a desbloquear el dispositivo. Debes comprobar que el servicio tenga un segundo factor registrado.
Mantener dispositivos antiguos
Revisa periódicamente:
- Teléfonos autorizados.
- Llaves registradas.
- Sesiones abiertas.
- Aplicaciones conectadas.
- Números de recuperación.
Elimina los dispositivos que ya no utilizas.
Qué hacer si recibes una solicitud sospechosa
- No la apruebes.
- Cambia la contraseña desde la página oficial.
- Cierra sesiones desconocidas.
- Revisa los métodos de recuperación.
- Elimina dispositivos que no reconozcas.
- Comprueba el correo y los datos de la cuenta.
- Contacta al soporte oficial si perdiste el acceso.
No utilices enlaces incluidos en el mismo mensaje sospechoso.
Cuentas que debes proteger primero
Activa 2FA o passkeys primero en:
- Correo electrónico principal.
- Administrador de contraseñas.
- Aplicación bancaria.
- Cuenta de Google, Apple o Microsoft.
- Redes sociales.
- Servicios de trabajo.
- Tiendas con métodos de pago guardados.
- Plataformas de almacenamiento.
El correo es especialmente importante porque normalmente permite restablecer las contraseñas de otras cuentas.
Conclusión
La autenticación de dos factores es una de las medidas más efectivas para mejorar la seguridad de las cuentas en internet.
Aunque el SMS continúa siendo mejor que utilizar solo una contraseña, en 2026 conviene elegir opciones más resistentes al phishing, como passkeys o llaves físicas FIDO, siempre que el servicio las admita.
Para mantener tus cuentas protegidas:
- Activa 2FA.
- Utiliza contraseñas únicas.
- Prefiere passkeys o llaves físicas.
- No compartas códigos.
- Revisa cada notificación.
- Guarda métodos de recuperación.
- Elimina dispositivos antiguos.
- Protege primero tu correo principal.
Una segunda verificación puede impedir que una contraseña robada termine convirtiéndose en el acceso completo a tu información personal o financiera.
Publicaciones relacionadas
Qué es un servidor proxy, cómo funciona y cuáles son sus riesgos
Aprende qué es un servidor proxy, para qué sirve, cuáles son sus ventajas y qué debes considerar antes de utilizar un...
Cómo acceder a servicios premium de forma legal y segura
Estrategias legítimas para optimizar el gasto en suscripciones digitales mediante tarjetas virtuales, promociones ofi...
Cómo crear y verificar una cuenta PayPal en la actualidad
Guía actualizada para registrar una cuenta PayPal, confirmar tus datos, vincular una tarjeta y activar la verificació...